Cosas que he construido
Herramientas propias, entornos autoalojados y proyectos de seguridad defensiva y ofensiva.
TaraTrack
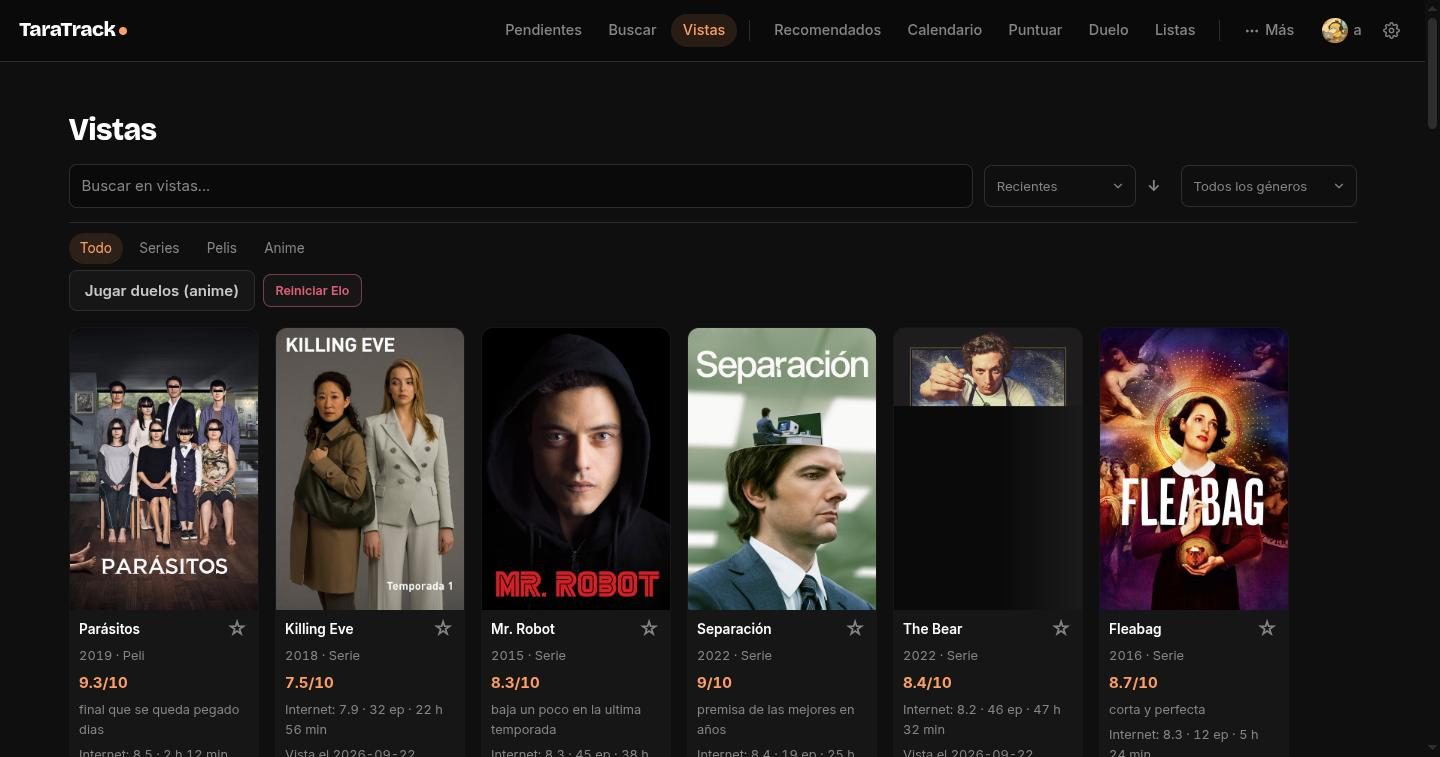
Tracker de series, películas y anime autoalojado en mi servidor. Harto de que las plataformas usen notas medias genéricas que castigan lo que más consumes por puro volumen, diseñé un motor de afinidad propio (~1.100 líneas con leave-one-out backtesting) y un sistema de ranking por duelos Glicko. Montado con FastAPI, SQLite, HTMX y multiusuario real, sin build step de frontend.
TaraScan
Wrapper de reconocimiento en Python para pentesting y auditorías autorizadas: lanza Nmap, Nuclei, Gobuster y Enum4linux en paralelo, junta todas las salidas y genera un informe estructurado en Markdown.
Tatami Shell
Honeypot interactivo de terminal Linux para modelar intrusiones reales. Clasifica las fases y el comportamiento del atacante en tiempo real mediante grafos de estados.
Homelab 24/7 & Seguridad
Servidor casero con Docker tras Nginx Proxy Manager: SIEM Wazuh para detección de amenazas, DNS interno con AdGuard y Unbound, VPN WireGuard y servicios en loopback filtrados con iptables.
TarArch
Mi entorno diario de trabajo sobre Arch Linux y Hyprland. Waybar modular en islas, centro de control propio en GTK3/Python y varios bugs de NVIDIA/Wayland cazados por el camino.
Dónde he trabajado
Soporte e infraestructura corporativa, prácticas de ciberseguridad y los trabajos con los que empecé.
- Administración de firewall perimetral y VPNs FortiGate: gestión de accesos, reglas de filtrado y resolución de caídas de red o servidores.
- Soporte técnico N1/N2 mediante GLPI y diagnóstico/reparación de hardware a nivel de componente.
- Despliegue y mantenimiento de puestos con imágenes estandarizadas y gestión centralizada de parches con WSUS.
- Revisión de flujos corporativos aplicando criterios de seguridad OWASP.
- Control de jornadas, gestión documental y soporte operativo entre oficinas y planta.
- Registro de datos de producción y trazabilidad con los ERP SIGES y LIBRA.
- Colaboración con el departamento de calidad en auditorías internas y control de procesos.
- Diseño y ejecución de campañas de simulación de phishing corporativo para empresas cliente.
- Análisis técnico y redacción de informes de vulnerabilidades (CVEs) para plataformas formativas.
- Configuración y despliegue de máquinas virtuales vulnerables para demostraciones de explotación.
- Control de jornadas, registro horario y gestión documental interna.
- Coordinación administrativa entre departamentos y apoyo en planta y logística durante la campaña de verano.
Qué he estudiado
Formación reglada en ciberseguridad, sistemas y programación.
Criptografía, análisis de malware, redes, control de acceso, análisis y gestión de riesgos, gobernanza y regulación.
Administración de sistemas Linux y Windows Server, diseño y routing de redes, servicios de directorio y bastionado de servidores.
Base de lógica de programación, algoritmia y estructuración de código aplicada al desarrollo de software.
Herramientas y tecnologías
Lo que uso en el día a día para seguridad, infraestructura y desarrollo.
Ciberseguridad
Sistemas & Infra
Desarrollo & Scripting
Redes & Firewall
¿Hablamos de un proyecto o trabajo?
Ahora mismo estoy con la carrera, pero no descarto propuestas en ciberseguridad (SOC, pentesting, consultoría), administración de sistemas o desarrollo backend.